CNC-Maschinen geraten zunehmend ins Fadenkreuz von Cyberkriminellen. Das geht aus der jüngsten Studie von Trend Micro hervor.
(Quelle: Trend Micro)
Trend Micro, Anbieter von Cybersicherheitslösungen, veröffentlicht eine neue Studie zu Cyberrisiken für CNC-Maschinen.
Durch Digitalisierungsbemühungen der Industrie 4.0 entstehen zunehmend vernetzte Anlagen.
Das jedoch macht sie auch zu einem attraktiven Ziel für Cyberangriffe.
CNC-Maschinen (Computer Numerical Control) sind in zahlreichen Fabrikhallen zu finden. Sie ermöglichen die Massenproduktion komplexer Produkte mit großer Präzision und Geschwindigkeit. Gleichzeitig jedoch können sie ihre Betreiber und Hersteller zunehmend ins Fadenkreuz von Cyberkriminellen bringen. Das geht aus der jüngsten Studie „The Security Risks Faced by CNC Machines in Industry 4.0“ von Trend Micro hervor.
Der japanische IT-Sicherheitsanbieter kooperierte bei dieser Forschungsarbeit mit Celada, einem italienischen Händler und Integrator von Industriemaschinen, der mehrere Maschinen bereitstellte. Die Untersuchung befasst sich mit den Risiken, denen CNC-Maschinen bei der Integration in vernetzte Fabriken ausgesetzt sind, und wurde bei vier für die CNC-Branche repräsentativen Anbietern durchgeführt, die aufgrund ihrer Größe und Marktpräsenz ausgewählt wurden.
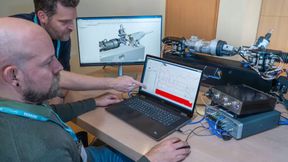
(Die Ergebnisse eines CNC-Angriffs: Links das korrekte Herstellungsverfahren und rechts das Ergebnis eines bestätigten Angriffs. Quelle: Trend Micro.)
CNC-Maschinen: Breites Spektrum an Angriffsszenarien
Werden CNC-Anlagen vernetzt, sind sie neuen Bedrohungen ausgesetzt, die ein breites Spektrum an Angriffsszenarien abdecken können. Dazu zählen:
Angriffe, die unmittelbare physische Schäden verursachen können Cyberkriminelle können den internen Konfigurationsstatus oder die Parameter einer CNC-Maschine manipulieren, um ihr Verhalten zu beeinflussen und dadurch die Maschine selbst, ihre Teile oder die Werkstücke zu beschädigen.
Denial-of-Service-Angriffe Cyberkriminelle, die eine Produktionsstätte sabotieren wollen, können Angriffe mit dem Ziel durchführen, den Betrieb zu behindern, indem sie die Funktionalität einer CNC-Maschine, beispielsweise ihr Werkzeugverwaltungssystem, verändern oder Alarme auslösen. Es ist auch möglich, eine CNC-Maschine mit Ransomware zu sperren und dann ein Lösegeld zu verlangen.
Hijacking Angreifer können die Werkzeugkompensationsparameter einer CNC-Maschine ändern oder die Logik parametrischer Programme manipulieren, um Mikrodefekte einzuführen und so fehlerhafte Teile oder Komponenten zu erzeugen, die für die Angreifer von Interesse sind.
(Die Lieferkette von CNC-Maschinen. Quelle: Trend Micro)
Neue Sicherheitshinweise
Datendiebstahl Cyberkriminelle können Netzwerkprotokolle und -funktionen missbrauchen, um vertraulichen Programmcode oder Produktionsinformationen zu exfiltrieren. So können sie beispielsweise herausfinden, wie etwas produziert wird, wie viele Teile hergestellt werden, von wem und in welchem Zeitrahmen dies geschieht, etc.
„Als Reaktion auf die Ergebnisse unserer Untersuchung hat das Industrial Control Systems Cyber Emergency Response Team (ICS-CERT) der US-amerikanischen Cybersecurity and Infrastructure Security Agency (CISA) neue Sicherheitshinweise herausgegeben, um das Bewusstsein für Cyberrisiken bei CNC-Steuerungen von Haas und Heidenhain zu schärfen“, sagt Udo Schneider, IoT Security Evangelist Europe bei Trend Micro. „Wir freuen uns sehr, dass wir so der gesamten Industrie-4.0-Branche zu mehr Sicherheit verhelfen können.“
(Udo Schneider, IoT Security Evangelist Europe bei Trend Micro. Quelle: Trend Micro)
Welche Schutzmaßnahmen wichtig sind
Um CNC-Maschinen vor Angriffen zu schützen, sollten Fertigungsunternehmen konkrete Schutzmaßnahmen ergreifen, wie zum Beispiel:
Einsatz von kontextsensitiven industriellen Intrusion-Prevention- und Intrusion-Detection-Systemen (IDS/IPS) Diese Systeme können Betreibern helfen, den Datenverkehr im Zusammenhang mit den Industrieprotokollen ihrer CNC-Maschinen in Echtzeit zu überwachen, sodass sie legitime Arbeitsanforderungen besser von potenziell bösartigen Aktivitäten unterscheiden können.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Netzwerksegmentierung Eine korrekte Netzwerkarchitektur ist zusammen mit Standardsicherheitstechnologien wie zum Beispiel virtuellen lokalen Netzwerken (VLANs) und Firewalls entscheidend, um die Zahl ungeschützter Schnittstellen zu begrenzen, die Cyberkriminelle ausnutzen könnten.
Patch-Management Betriebssysteme und Software von CNC-Maschinen sollten mit Patches auf dem aktuellen Stand gehalten werden, um Cyberkriminelle davon abzuhalten, kritische Schwachstellen auszunutzen.